PHP’nin geliştiricileri 21 Ekim 2026’da iki kritik güvenlik açığını kapatan bir güncelleme yayımladı. “PHP2Shell” adıyla anılan bu açıklar, saldırganın hiçbir şifre ya da giriş gerekmeden web sunucusunda kod çalıştırmasına imkân veriyor. Kısa cevap şu: Siteniz PHP 8.2.35, 8.3.36, 8.4.27 ya da 8.5.12’den eski bir sürümde çalışıyorsa güncellenmesi gerekiyor; PHP 8.1 ya da daha eski bir sürüm kullanıyorsanız desteklenen bir sürüme geçmeniz gerekiyor. Bu yazıda açığın ne olduğunu, sitenizin etkilenip etkilenmediğini nasıl anlayacağınızı ve neler yapmanız gerektiğini anlatıyoruz.
PHP nedir, bu açık neden bu kadar çok siteyi ilgilendiriyor?
PHP, web sitelerinin sunucu tarafında çalışan programlama dilidir. WordPress, WooCommerce, OpenCart, Joomla, Drupal ve Magento gibi yaygın altyapıların hepsi PHP ile yazılmıştır. W3Techs verilerine göre sunucu tarafı dili bilinen web sitelerinin üçte ikisinden fazlası PHP kullanıyor. Kısacası kurumsal bir tanıtım sitesi, bir e-ticaret sitesi ya da bir blog büyük olasılıkla PHP üzerinde çalışıyor.
Bu yüzden PHP’nin kendisinde çıkan bir açık, tek bir eklentide ya da temada çıkan açıktan çok daha geniş bir kitleyi ilgilendirir: Sitenizin teması, eklentileri ve içeriği güncel olsa bile, siteyi çalıştıran PHP güncel değilse risk sürer.
PHP2Shell açığı ne yapıyor?
Ortada iki ayrı açık var. CVE-2026-109618 kodlu açık, PHP’nin bellek yetersizliği durumunu işlerken belleği bozmasından; CVE-2026-109619 kodlu açık ise bir isteğin geride bıraktığı verinin sonraki istekte yeniden kullanılmasından kaynaklanıyor. İkisinin de risk puanı CVSS 4.0 ölçeğinde 10 üzerinden 9,2; yani “kritik” sınıfında.
Asıl tehlike, saldırının giriş gerektirmemesi. Saldırgan yönetim panelinize girmeden, yalnızca özel olarak hazırlanmış istekler göndererek sunucuda komut çalıştırabiliyor. Açığı bulan araştırmacılar, WordPress, Joomla, Drupal ve Magento’nun bazı sürümleriyle çalışan sitelerde de bunu yapabildiklerini doğruladı. Sunucuda kod çalıştırabilen biri sitenize zararlı dosya yerleştirebilir, veritabanındaki müşteri ve sipariş bilgilerine ulaşabilir ya da ziyaretçilerinizi başka sitelere yönlendirebilir.
Konunun ciddiyeti tepkilerden de anlaşılıyor. ABD’de FBI, NSA ve CISA, Avrupa’da CERT-EU güncellemenin hemen yapılmasını, yapılamıyorsa sistemin geçici olarak erişime kapatılmasını önerdi. Japonya, Hollanda, Norveç ve Finlandiya’da bazı kamu siteleri önlem olarak kapatıldı. Güvenlik firmaları ilk saldırı denemelerini, açıklar duyurulmadan önce, 17 Ekim’de gördüklerini bildiriyor.
Hangi PHP sürümleri güvenli?
PHP ekibi 21 Ekim 2026’da dört sürüm dalı için düzeltme yayımladı. Sitenizin kullandığı dalda aşağıdaki sürüm ya da daha yenisi çalışıyorsa bu iki açığa karşı günceldir:
- PHP 8.5: 8.5.12 ve üstü
- PHP 8.4: 8.4.27 ve üstü
- PHP 8.3: 8.3.36 ve üstü
- PHP 8.2: 8.2.35 ve üstü
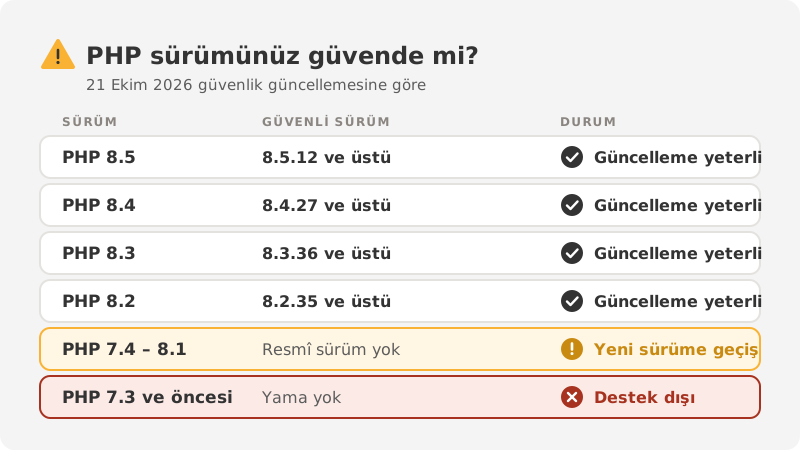
PHP 8.1 ve öncesi için resmî bir sürüm çıkmadı. PHP 7.4, 8.0 ve 8.1 için yalnızca kaynak koddan derlenerek uygulanabilen sınırlı yamalar yayımlandı; bazı Linux dağıtımları ve uzun süreli destek sağlayıcıları bunları kendi paketlerine ekleyebilir. PHP 7.3 ve daha eski sürümler ise tamamen destek dışı. Bu sürümlerde çalışan bir sitenin kalıcı çözümü, desteklenen bir sürüme taşınmasıdır.
Sitenizin PHP sürümünü nasıl öğrenirsiniz?
- Hosting paneli: cPanel, Plesk ya da DirectAdmin’de “PHP Sürümü”, “PHP Ayarları” veya “MultiPHP Yöneticisi” bölümüne bakın. Sürüm çoğu zaman alan adı bazında seçilir.
- WordPress: Yönetim panelinde Araçlar → Site Sağlığı → Bilgi → Sunucu bölümünde PHP sürümü yazar.
- Hosting firması: Bulamıyorsanız firmanıza “Sitem hangi PHP sürümünde çalışıyor, 21 Ekim güvenlik güncellemesi uygulandı mı?” diye sorun.
Bir ayrıntıya dikkat edin: Sunucuda yeni PHP sürümünün kurulu olması, sitenizin onu kullandığı anlamına gelmez. Paylaşımlı sunucularda her site için ayrı sürüm seçilebildiğinden, sitenize eski bir sürüm seçiliyse sunucu güncellense bile siteniz eski sürümle çalışmaya devam eder.
Güncellemeden önce ve sonra nelere dikkat etmeli?
PHP sürümü panelden birkaç tıkla değiştirilebilir; ama özellikle eski bir sürümden yeni bir sürüme geçerken değiştirip bırakmak risklidir. Eski bir tema ya da eklenti yeni sürümle uyumsuz olabilir ve site boş bir sayfa ya da hata göstermeye başlayabilir.
- Önce sitenin dosyalarını ve veritabanını yedekleyin.
- Mümkünse değişikliği önce sitenin bir kopyasında deneyin.
- WordPress çekirdeğini, temayı ve eklentileri güncelleyin; artık güncelleme almayan eklentilerin yerine yenisini bulun.
- Güncellemeden sonra ana sayfayı, iletişim formunu, varsa ödeme adımını ve yönetim panelini tek tek kontrol edin.
- Sorun çıkarsa yedeğe dönün, nedenini giderip yeniden deneyin.
Cloudflare gibi güvenlik duvarı hizmetleri bilinen saldırı yöntemlerine karşı kurallar yayımladı. Bu kurallar zaman kazandırır, ama yalnızca o hizmetin üzerinden geçen trafiği korur ve geçici bir önlemdir. Kalıcı çözüm PHP’nin güncellenmesidir.
Siteniz saldırıya uğramış olabilir mi?
Güncelleme açığı kapatır, ama daha önce yapılmış bir sızmayı geri almaz. Aşağıdaki belirtilerden birini görüyorsanız sitenizin ayrıca incelenmesi gerekir:
- Yönetim panelinde tanımadığınız kullanıcı hesapları
- Sunucuda adı anlamsız ya da yakın zamanda değişmiş PHP dosyaları
- Ziyaretçilerin başka sitelere yönlendirilmesi ya da arama sonuçlarında sitenizin altında alakasız başlıklar
- Sitenizden spam e-posta gönderildiğine dair uyarılar ya da hosting firmanızdan gelen aşırı kaynak kullanımı uyarıları
- Google Search Console’da “Güvenlik sorunları” bildirimi
Bu durumda yalnızca PHP’yi güncellemek yetmez: Zararlı dosyaların temizlenmesi, bütün şifrelerin yenilenmesi ve sitenin güvenlik ayarlarının sıkılaştırılması gerekir.
Nasıl yardımcı oluyoruz?
Sitenizin bu açıktan etkilenip etkilenmediğini ücretsiz kontrol ediyoruz. Site adresinizi gönderdiğinizde dışarıdan görülebilen izlere bakıyor, sonucu sade bir dille iletiyoruz. Güncelleme gerekiyorsa önce yedek alıyor, ardından sitenin sorunsuz çalıştığını kontrol ediyoruz. Siteyi hangi firma yapmış olursa olsun bakıyoruz.
Sitenizin altyapısı yeni PHP sürümlerini kaldırmayacak kadar eskiyse, güncel bir web sitesine geçişi birlikte planlayabiliriz.
Kaynaklar: CISA, Tenable, Rapid7, Anadolu Ajansı. Bilgiler 22 Ekim 2026 itibarıyla günceldir.